سازمانها امروز بیش از هر زمان دیگری در معرض تهدیدات دیجیتال قرار دارند. یک ایمیل آلوده، یک رمز عبور ضعیف یا یک پورت باز فراموششده میتواند دروازهای برای نفوذ به کل زیرساخت شما باشد! آنچه میان یک سازمان آسیبپذیر و یک سازمان مقاوم فاصله میاندازد، وجود لایههای دفاعی مشخص و ابزارهایی است که این لایهها را میسازند.
در این مقاله میخواهیم ببینیم تجهیزات امنیت شبکه دقیقا چه چیزهایی هستند، چگونه در کنار هم یک سپر دفاعی منسجم میسازند و یک سازمان برای محافظت واقعی از دادههای خود باید از کجا شروع کند؟
چرا زیرساخت سازمان به دفاع لایهای نیاز دارد؟
تصور رایج این است که نصب یک دستگاه قدرتمند در ورودی شبکه، کار محافظت را تمام میکند. واقعیت اما پیچیدهتر است؛ تهدیدات از مسیرهای متنوعی وارد میشوند و هیچ ابزاری بهتنهایی همه آنها را پوشش نمیدهد. به همین دلیل، رویکرد حرفهای در این حوزه بر پایه چند لایه مستقل اما هماهنگ بنا شده است.
مسئله دیگری که ضرورت این نگاه چندلایه را پررنگ میکند، سرعت تغییر روشهای حمله است. مهاجمان تکنیکهای خود را بهروز میکنند و روشی که سال گذشته کارآمد بود، امروز ممکن است جای خود را به شیوهای متفاوت داده باشد.
سازمانی که تمام سرمایه دفاعی خود را روی یک نقطه متمرکز کرده، در برابر این تغییرات انعطاف بسیار کمی دارد و هر تحول در الگوی تهدید، میتواند کل ساختار دفاعیاش را بیاثر کند. در ادامه این بخش، ابتدا مسیرهای متنوع ورود تهدید را بررسی میکنیم، سپس به مفهوم دفاع در عمق میپردازیم و در آخر نگاهی به هزینه واقعی یک حادثه خواهیم داشت.
مسیرهای متنوع ورود تهدید
تهدیدها فقط از اینترنت نمیآیند. یک حافظه جانبی آلوده، یک لپتاپ شخصی که به شبکه داخلی وصل میشود، یا یک کارمند ناراضی که دسترسیاش قطع نشده، همگی میتوانند نقطه شروع یک حادثه باشند. تجهیزات امنیت شبکه زمانی موثر عمل میکنند که نه صرفا برای ترافیک خارجی بلکه برای هر یک از این مسیرها پاسخی داشته باشند.
مفهوم دفاع در عمق
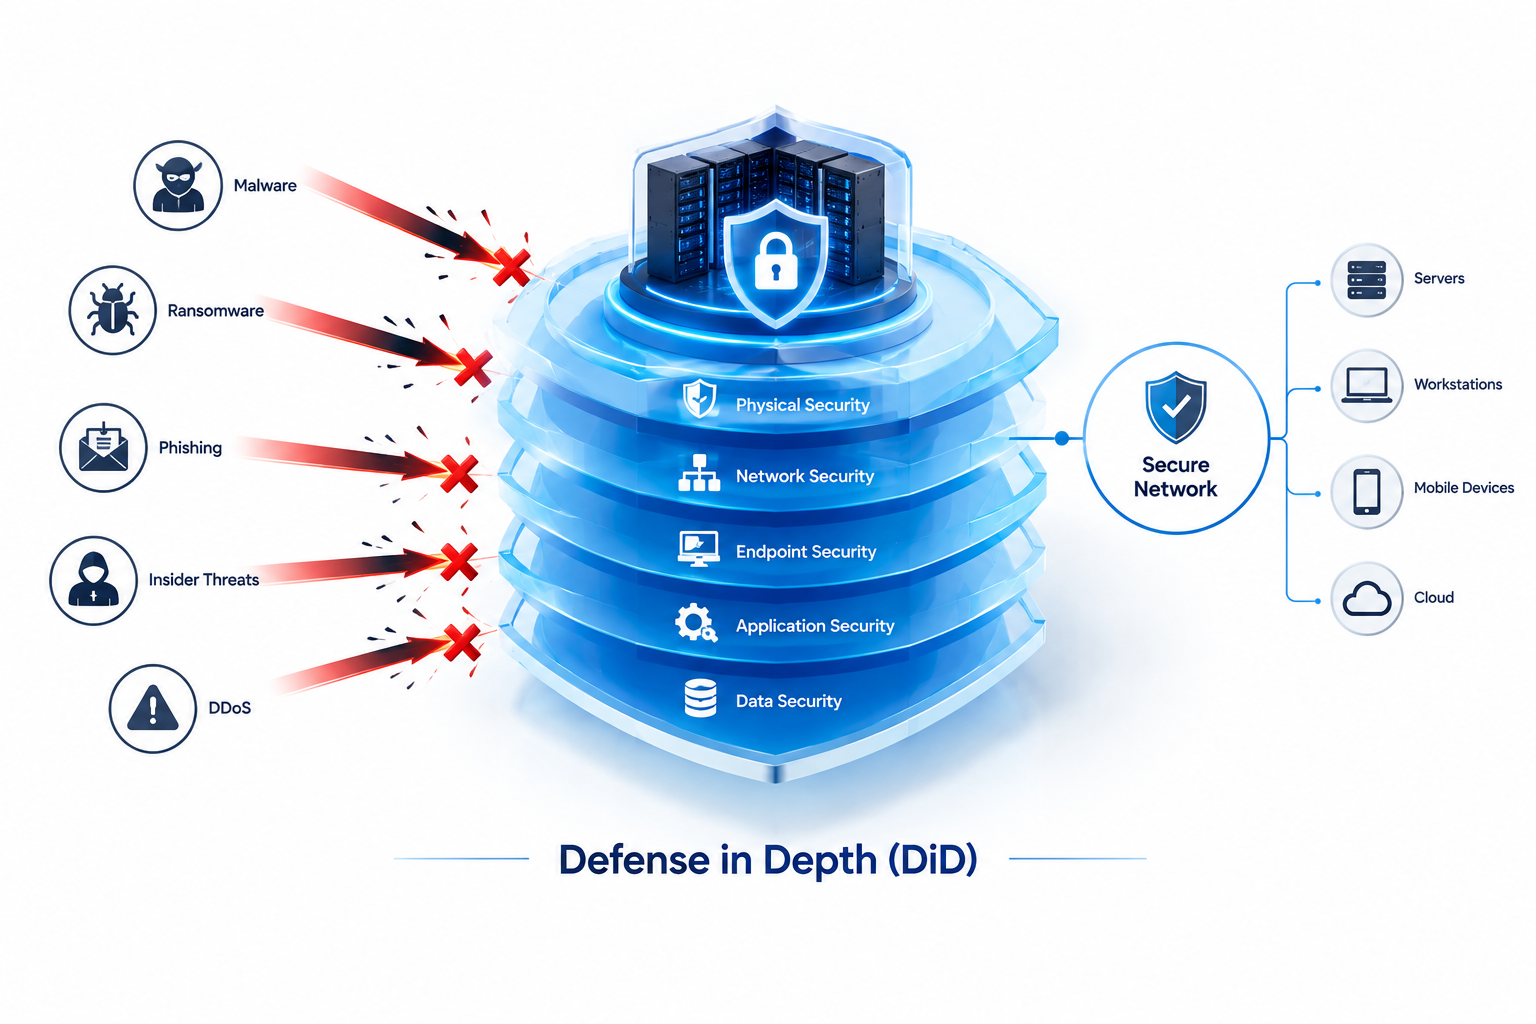
اصل «دفاع در عمق» (Defense in Depth (DiD میگوید اگر یک لایه شکست بخورد، لایه بعدی باید مهاجم را متوقف کند. این یعنی ترکیب چند ابزار مکمل: یکی ترافیک ورودی را غربال میکند، دیگری رفتار غیرعادی داخل شبکه را میبیند و سومی دسترسی کاربران را محدود نگه میدارد. سرمایهگذاری روی تجهیزات امنیت شبکه بدون این نگاه لایهای، به ایجاد یک حس امنیت کاذب ختم میشود.
هزینه واقعی یک حادثه امنیتی
بسیاری از مدیران، بودجه امنیت را نه به عنوان یک سرمایهگذاری مهم بلکه یک هزینه مضاعف میبینند. اما توقف چندروزه فعالیت، از دست رفتن اعتماد مشتریان و جریمههای احتمالی ناشی از افشای داده، چند برابر هزینه تجهیزات امنیت شبکه تمام میشود.
محاسبه این ریسک، تصمیمگیری درباره بودجه را سادهتر میکند. کافی است مدیران یک بار تخمین بزنند که توقف کامل سامانههای سازمان به مدت سه روز چه میزان درآمد از دسترفته و چه حجم کار عقبافتاده به همراه دارد؛ این عدد از کل بودجه پیشنهادی دفاع سایبری بیشتر است. به این رقم باید هزینههای غیرمستقیم مانند تلاش برای بازسازی اعتماد مشتریان و صرف زمان تیم مدیریت برای مدیریت بحران را نیز افزود.
معرفی تجهیزات سخت افزاری امنیت شبکه
وقتی از ابزارهای محافظتی صحبت میکنیم، بخش مهمی از آنها دستگاههای فیزیکی مستقلی هستند که در نقاط کلیدی شبکه قرار میگیرند. تجهیزات سخت افزاری امنیت شبکه عملکرد پایدارتر و سربار کمتری نسبت به نمونههای نرمافزاری دارند، چون منابع پردازشی اختصاصی در اختیارشان است.
این دستگاهها در مسیر عبور ترافیک قرار میگیرند و به همین دلیل، سرعت پردازش آنها مستقیما بر تجربه روزمره کاربران اثر میگذارد. یک دستگاه کمتوان که نمیتواند حجم ترافیک سازمان را بهموقع بررسی کند، به گلوگاهی تبدیل میشود که همه از آن شکایت دارند و فشار برای غیرفعال کردن برخی قابلیتهای امنیتی آن افزایش مییابد.
فایروال سختافزاری
این دستگاه در نقطه اتصال سازمان به دنیای بیرون مینشیند و بر اساس قوانین تعریفشده تصمیم میگیرد چه ترافیکی اجازه عبور دارد. نسلهای جدیدتر میتوانند نوع اپلیکیشن عبوری را نیز تشخیص دهند و مثلا اجازه دسترسی به یک سرویس ابری خاص را بدهند اما آپلود فایل در همان سرویس را مسدود کنند. این سطح از جزئیات، آن را به یکی از مهمترین تجهیزات امنیت شبکه تبدیل کرده است.
سامانههای تشخیص و پیشگیری از نفوذ (IDS) و (IPS)
برخلاف دیوار آتش (فایروال) که بر اساس قوانین ثابت عمل میکند، این سامانهها الگوی رفتاری ترافیک را زیر نظر دارند. اگر ناگهان حجم غیرعادی داده از یک ایستگاه کاری به سمت بیرون سرازیر شود، سامانه هشدار میدهد یا مسیر را قطع میکند. چنین ابزارهایی در فهرست تجهیزات امنیت شبکه، نقش چشم ناظر دائمی را ایفا میکنند.
دروازههای امن وب و ایمیل (SWG) و (SEG)
بخش بزرگی از حملات از طریق کلیک روی یک لینک یا باز کردن یک پیوست شروع میشود. دروازههای امن، محتوای ورودی را پیش از رسیدن به کاربر بررسی و پاکسازی میکنند. تجربه نشان داده این دسته از تجهیزات امنیت شبکه، بیشترین بازده را نسبت به هزینه در سازمانهای متوسط دارند، چون رایجترین مسیر حمله را میبندند.
دستگاههای مدیریت دسترسی و احراز هویت
کنترل اینکه چه کسی، از کجا و با چه سطحی به منابع دسترسی دارد، خود یک لایه دفاعی مستقل است. سرورهای احراز هویت مرکزی و ابزارهای ورود دومرحلهای، در کنار سایر تجهیزات امنیت شبکه، جلوی سوءاستفاده از رمزهای سرقتشده را میگیرند.
زیرساخت امنیت شبکه چگونه ساخته میشود؟
خرید چند دستگاه گرانقیمت بهتنهایی زیرساخت نمیسازد. زیرساخت امنیت شبکه حاصل طراحی آگاهانه، پیکربندی دقیق و بازبینی مستمر است. سازمانی که این سه مرحله را جدی نگیرد، حتی با بهترین تجهیزات امنیت شبکه نیز آسیبپذیر باقی میماند.
تفاوت میان یک مجموعه دستگاه و یک زیرساخت منسجم، در همان چیزی است که میان چند قطعه جدا و یک سیستم هماهنگ فاصله میاندازد.
در یک زیرساخت درست طراحیشده، هر جزء میداند چه بخشی از مسئولیت را بر عهده دارد و خروجی هر لایه، ورودی تصمیمگیری لایه بعدی است. اگر این هماهنگی وجود نداشته باشد، سازمان با مجموعهای از ابزارهای پراکنده مواجه میشود که هرکدام بخشی از تصویر را میبینند اما هیچکدام تصویر کامل را در اختیار ندارند.
مرحله طراحی همچنین جایی است که محدودیتهای واقعی سازمان باید صادقانه پذیرفته شوند. تعداد نفرات تیم فنی، سطح تخصص آنها، بودجه نگهداری سالانه و حتی فرهنگ سازمانی در پذیرش محدودیتهای امنیتی، همگی بر انتخاب معماری نهایی اثر میگذارند.
طراحی بسیار پیچیدهای که هیچکس توان نگهداریاش را ندارد، در عمل کارآمدتر از یک طراحی سادهتر اما قابل مدیریت نخواهد بود. سه گام اصلی این مسیر، یعنی ارزیابی وضعیت موجود، تفکیک شبکه و نظارت مستمر، در ادامه بررسی میشوند و هرکدام نقشی متفاوت اما مکمل در ساخت یک ساختار دفاعی منسجم ایفا میکنند که بتواند در برابر تهدیدهای واقعی دوام بیاورد.
ارزیابی وضعیت موجود
هیچ طراحی درستی بدون شناخت نقطه شروع ممکن نیست. فهرستبرداری از داراییها، شناسایی سرویسهای در معرض اینترنت و مشخص کردن دادههای حساس، اولین گام است. بسیاری از سازمانها در همین مرحله متوجه میشوند سرویسهایی فعال دارند که سالهاست کسی از آنها استفاده نمیکند.
همین سرویسهای فراموششده، به دلیل نبود نگهداری و بهروزرسانی، آسیبپذیرترین نقاط کل مجموعه محسوب میشوند و بستن آنها اغلب بدون هیچ هزینهای سطح ریسک را به میزان قابل توجهی کاهش میدهد.
تفکیک شبکه و محدود سازی دسترسی
جدا کردن بخش مالی از بخش فروش، یا تفکیک شبکه مهمان از شبکه داخلی، باعث میشود یک نفوذ موفق به یک بخش، به کل سازمان سرایت نکند. این تفکیک با قابلیتهای موجود در تجهیزات فعال شبکه انجام میشود؛ برای آشنایی بیشتر با این دسته از تجهیزات میتوانید مقاله تجهیزات اکتیو شبکه چیست و چه نقشی در عملکرد شبکه دارد؟ را مطالعه کنید.
نظارت، ثبت رویداد و پاسخ به حادثه
بدون ثبت دقیق رویدادها، هیچ سازمانی نمیفهمد چه اتفاقی افتاده است. تجهیزات امنیت شبکه باید طوری تنظیم شوند که لاگهای خود را به یک مرکز واحد ارسال کنند تا امکان تحلیل و ردیابی وجود داشته باشد. تعریف یک برنامه مشخص برای واکنش به حادثه نیز به همان اندازه اهمیت دارد.
نگهداری لاگها برای یک بازه زمانی معقول، مثلا چند ماه، این امکان را فراهم میکند که در صورت کشف دیرهنگام یک نفوذ، مسیر ورود مهاجم و دامنه دسترسی او بهدرستی بازسازی شود؛ بدون این سابقه، تحلیل حادثه عملا به حدس و گمان تبدیل میشود.
امنیت تجهیزات شبکه؛ محافظت از خودِ محافظها
نکتهای که اغلب نادیده گرفته میشود این است که خود دستگاههای دفاعی هم میتوانند هدف حمله باشند. امنیت تجهیزات شبکه یعنی مطمئن شویم ابزارهایی که قرار است از ما محافظت کنند، خودشان به نقطه ضعف تبدیل نشدهاند.
این موضوع از آنجا اهمیت مضاعف پیدا میکند که دستگاههای دفاعی دسترسی گستردهای به کل شبکه دارند. مهاجمی که موفق شود کنترل یک فایروال یا یک سامانه مدیریت دسترسی را به دست بگیرد، کلید تمام درهای سازمان را در اختیار گرفته است.
به همین دلیل، این دستگاهها نهتنها باید مانند سایر داراییها محافظت شوند، بلکه شایسته است سطح حفاظتی بالاتری نسبت به بقیه سامانهها برایشان در نظر گرفته شود.
واقعیت تلخ این است که بسیاری از حوادث امنیتی گزارششده در سالهای اخیر، ریشه در همین غفلت داشتهاند؛ نه در نبود ابزار، بلکه در رها کردن ابزارهای موجود در وضعیت پیشفرض یا قدیمی.
سازمانی که میلیونها تومان صرف خرید تجهیزات کرده اما هرگز رمز عبور پیشفرض آنها را تغییر نداده، در عمل هیچ سرمایهگذاری موثری انجام نداده است.
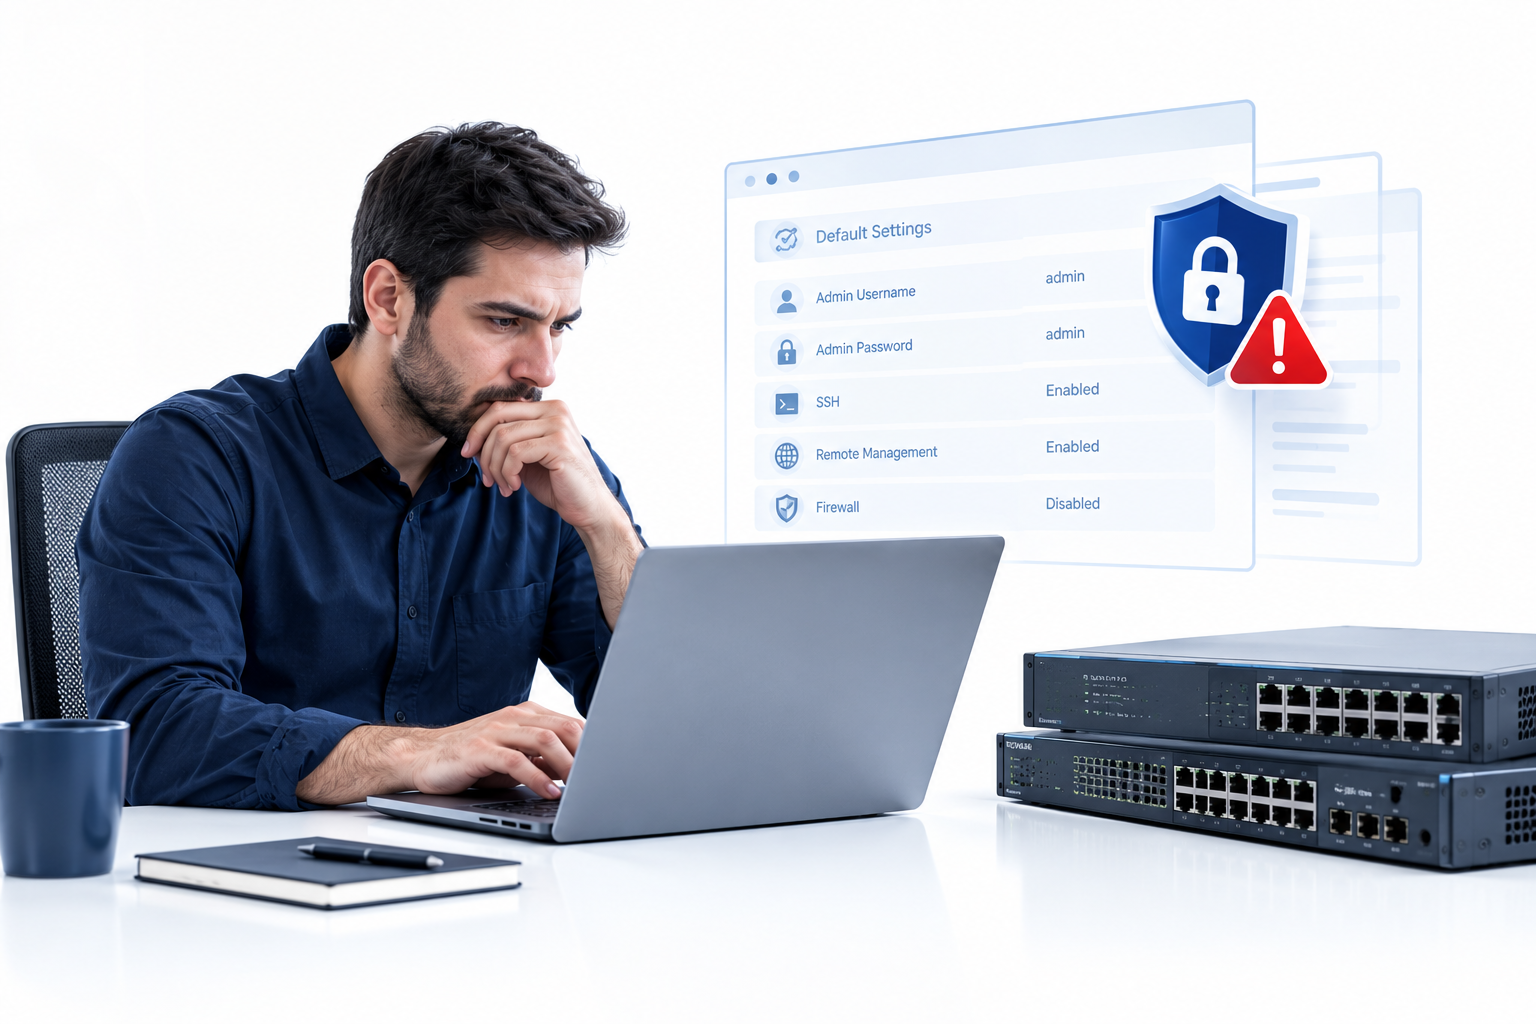
تنظیمات پیشفرض، بزرگترین خطر پنهان
رمز عبور کارخانهای تغییر نکرده، پنل مدیریتی در دسترس از اینترنت و سرویسهای اضافی فعال، سه اشتباه رایجی هستند که حتی گرانترین تجهیزات امنیت شبکه را بیاثر میکنند. بستن این موارد، هیچ هزینهای ندارد اما تاثیرش چشمگیر است.
بهروزرسانی منظم میانافزار
آسیبپذیریهای جدید مرتب کشف میشوند و سازندگان پچ (patch) منتشر میکنند. سازمانی که برنامه مشخصی برای اعمال این پچها ندارد، عملا با دستگاههایی کار میکند که نقاط ضعفشان بهصورت عمومی منتشر شده است. این بخش از امنیت تجهیزات شبکه نیازمند بودجه نیست بلکه نیازمند نظم است.
تعیین یک بازه زمانی ثابت برای بررسی پچهای منتشرشده و آزمایش آنها پیش از اعمال روی محیط اصلی، از بروز اختلال ناخواسته جلوگیری میکند و در عین حال فاصله میان انتشار patch و اعمال آن را به حداقل میرساند.
محدود کردن دسترسی مدیریتی
دسترسی به پنل تنظیمات باید فقط برای افراد مشخص و از طریق مسیرهای امن ممکن باشد. ثبت هر تغییر و بررسی دورهای این دسترسیها، مانع از آن میشود که یک حساب فراموششده به راه نفوذ تبدیل شود.
انتخاب و پیادهسازی درست
پس از شناخت مفاهیم، نوبت به تصمیمهای عملی میرسد. انتخاب نادرست تجهیزات امنیت شبکه میتواند هم بودجه را هدر دهد و هم حس اطمینان کاذب ایجاد کند. بسیاری از سازمانها در این مرحله دچار خطای رایجی میشوند: مقایسه محصولات بر اساس فهرست امکانات.
اما آنچه در عمل اهمیت دارد، این است که کدام یک از آن امکانات واقعا در محیط شما استفاده خواهد شد و آیا تیم فنی توان پیکربندی و نگهداری آن را دارد یا نه. دستگاهی با پنجاه قابلیت که تنها پنج مورد از آنها فعال میشود، از دستگاهی با ده قابلیت که همهشان درست تنظیم شدهاند، ضعیفتر عمل میکند.
عامل دیگری که باید در تصمیمگیری لحاظ شود، افق زمانی سازمان است. اگر برنامه توسعه چشمگیری در یک یا دو سال آینده دارید، انتخاب راهکاری که ظرفیت رشد داشته باشد منطقیتر از خرید بهاندازه نیاز امروز است. در مقابل، اگر ساختار سازمان ثابت است، پرداخت هزینه برای ظرفیتی که هرگز استفاده نخواهد شد، صرفاً اتلاف منابع محسوب میشود.
تناسب ابزار با اندازه سازمان
یک شرکت دهنفره نیازی به همان چیدمانی ندارد که یک سازمان چندشعبهای دارد. برآورد تعداد کاربران، حجم ترافیک و حساسیت دادهها، تعیین میکند کدام تجهیزات امنیت شبکه واقعا ضروریاند. خرید بیش از نیاز، بهاندازه خرید کمتر از نیاز اشتباه است.
سازگاری با زیرساخت فعلی
ابزار جدید باید با آنچه از قبل دارید هماهنگ شود. بررسی سازگاری با تجهیزات موجود، پیش از خرید نهایی، از دوبارهکاریهای پرهزینه جلوگیری میکند. برای مرور دستهبندی کلی این تجهیزات، مطالعه انواع تجهیزات شبکه را بشناسید؛ هر کدام چه کاربردی دارند؟ میتواند کمککننده باشد.
نقش آموزش کاربران
پیشرفتهترین تجهیزات امنیت شبکه هم در برابر کارمندی که رمز خود را روی کاغذ مینویسد یا روی هر لینکی کلیک میکند، کاری از پیش نمیبرند!
آموزش دورهای کاربران، ارزانترین و در عین حال یکی از اثرگذارترین لایههای دفاعی هر سازمان است. جلسات کوتاه اما منظم، همراه با تمرینهای عملی مانند ارسال ایمیلهای آزمایشی برای سنجش واکنش کارکنان، اثر بسیار بیشتری از یک دستورالعمل مکتوب بلند دارد که کسی آن را نمیخواند.
اشتباهات رایجی که دفاع سازمان را بیاثر میکنند
حتی سازمانهایی که بودجه مناسبی صرف امنیت کردهاند، گاهی به دلیل چند خطای تکراری، بازدهی مورد انتظار را به دست نمیآورند. شناخت این اشتباهات سریعتر از هر خرید جدیدی وضعیت را بهبود میدهد. آنچه این خطاها را خطرناک میکند، پنهان بودن آنهاست.
برخلاف یک دستگاه خراب که بلافاصله خود را نشان میدهد، یک قانون اشتباه یا یک هشدار نادیدهگرفتهشده ممکن است ماهها بدون هیچ نشانه ظاهری باقی بماند و تنها زمانی آشکار شود که حادثهای رخ داده است.
نکته دیگر این که بسیاری از این اشتباهات ریشه فنی ندارند، بلکه از نبود فرآیند مشخص ناشی میشوند. وقتی هیچکس مسئولیت روشنی برای بازبینی تنظیمات یا پیگیری هشدارها ندارد، این کارها بهتدریج انجام نمیشوند، فارغ از اینکه تیم فنی چقدر توانمند باشد.
تکیه بر یک ابزار واحد
رایجترین خطا، تصور این است که نصب یک دستگاه قدرتمند در ورودی، کار را تمام میکند. این نگاه، تهدیدهایی را که از داخل سازمان یا از طریق دستگاههای شخصی وارد میشوند کاملا نادیده میگیرد. تجهیزات امنیت شبکه وقتی معنا پیدا میکنند که بهصورت زنجیرهای از لایههای مکمل چیده شوند، نه بهعنوان یک نقطه دفاعی منفرد.
پیکربندی رها شده پس از نصب
بسیاری از دستگاهها پس از راهاندازی اولیه، سالها بدون هیچ بازبینی باقی میمانند. قوانینی که روز اول تعریف شدهاند، با تغییر ساختار سازمان دیگر دقیق نیستند و گاهی مسیرهایی را باز میگذارند که هیچکس از وجودشان خبر ندارد. بازبینی دوره قوانین، بخش جداییناپذیر نگهداری است.
نادیده گرفتن هشدارها
وقتی حجم هشدارها زیاد و بیکیفیت باشد، تیم فنی بهتدریج به آنها بیتوجه میشود و همین بیتوجهی، هشدار واقعی را نیز از دست میدهد. تنظیم دقیق آستانهها و کاهش هشدارهای کاذب، باعث میشود خروجی تجهیزات امنیت شبکه واقعا قابل استفاده باشد.
نبود برنامه برای شرایط بحرانی
سازمانی که از پیش مشخص نکرده در صورت وقوع حادثه چه کسی چه کاری انجام دهد، ساعتهای طلایی اولیه را صرف سردرگمی میکند. تدوین یک برنامه ساده اما روشن، شامل مسئول هر بخش و ترتیب اقدامات، تفاوت بزرگی در میزان خسارت نهایی ایجاد میکند.
جمعبندی
محافظت از زیرساخت سازمان، نه با خرید یک دستگاه گرانقیمت، بلکه با ساختن چند لایه هماهنگ محقق میشود. دیدیم که تجهیزات امنیت شبکه از فایروال و سامانههای تشخیص نفوذ تا دروازههای امن و ابزارهای احراز هویت را در بر میگیرند و هر کدام مسیر مشخصی از تهدید را میبندند.
همچنین روشن شد که طراحی آگاهانه، تفکیک درست شبکه و نظارت مستمر، به همان اندازه خودِ دستگاهها اهمیت دارند.
نکته پایانی این است که محافظت از محافظها را فراموش نکنید؛ تغییر تنظیمات پیشفرض، بهروزرسانی منظم و محدود کردن دسترسی مدیریتی، اقداماتی کمهزینهاند که اثربخشی کل مجموعه را تضمین میکنند.در کنار ابزارها، نباید نقش انسان را دستکم گرفت.
کاربران آموزشدیدهای که میدانند یک ایمیل مشکوک چه نشانههایی دارد یا چرا نباید رمز خود را با همکارشان به اشتراک بگذارند، لایهای از دفاع میسازند که هیچ دستگاهی نمیتواند جایگزین آن شود. سرمایهگذاری روی این بخش، کمهزینهترین و در عین حال پایدارترین بهبودی است که یک سازمان میتواند در وضعیت امنیتی خود ایجاد کند.
اگر قصد دارید وضعیت فعلی سازمان خود را بهبود دهید، بهترین شروع، یک ارزیابی صادقانه از نقطهای است که اکنون در آن ایستادهاید و سپس انتخاب تجهیزات امنیت شبکه متناسب با همان واقعیت، که برای این کار میتوانید از مشاوره رایگان کارشناسان فنی ما در سورن استفاده کنید، برای این کار کافی است با شماره 05134030 تماس بگیرید یا فرم درخواست مشاوره را پر کنید.
سوالات متداول
تجهیزات امنیت شبکه شامل چه مواردی میشود؟
این دسته شامل فایروال سختافزاری، سامانههای تشخیص و پیشگیری از نفوذ، دروازههای امن وب و ایمیل و ابزارهای مدیریت دسترسی است. هر کدام لایه متفاوتی را پوشش میدهند و ترکیب هماهنگ آنها، دفاع موثر میسازد.
آیا شرکتهای کوچک هم به این تجهیزات امنیت شبکه نیاز دارند؟
بله، اما در مقیاس متناسب. یک کسبوکار کوچک با یک فایروال مناسب، احراز هویت دومرحلهای و آموزش کاربران، بخش عمده ریسک خود را پوشش میدهد. مهاجمان اغلب سازمانهای کوچک را هدف آسانتری میدانند.
تفاوت راهکار سختافزاری و نرمافزاری چیست؟
تجهیزات سخت افزاری امنیت شبکه دستگاههای مستقلی با منابع اختصاصی هستند و عملکرد پایدارتری زیر بار سنگین دارند. نمونههای نرمافزاری انعطاف و هزینه اولیه کمتری دارند اما منابع سرور میزبان را مصرف میکنند.
هر چند وقت یکبار باید زیرساخت شبکه را بازبینی کرد؟
بازبینی حداقل سالانه و پس از هر تغییر مهم مانند افزودن شعبه یا سرویس جدید، منطقی است. زیرساخت امنیت شبکه یک پروژه یکباره نیست و همگام با تغییر تهدیدها باید بهروز بماند.